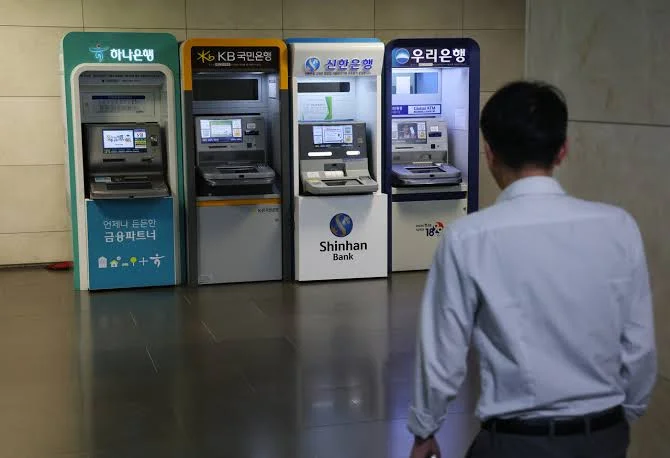
ABD merkezli siber güvenlik şirketi CrowdStrike'ın incelemesine göre, eylül ayının sonundan itibaren en az 9 Güney Kore bankası siber saldırıların hedefi oldu. Saldırılarla bağlantılı altyapıyı ve yapay zeka kodlama araçlarının oturum kayıtlarını inceleyen şirket, şüphelinin Çin'in Guangdong eyaletinde bulunduğunu değerlendirdi.
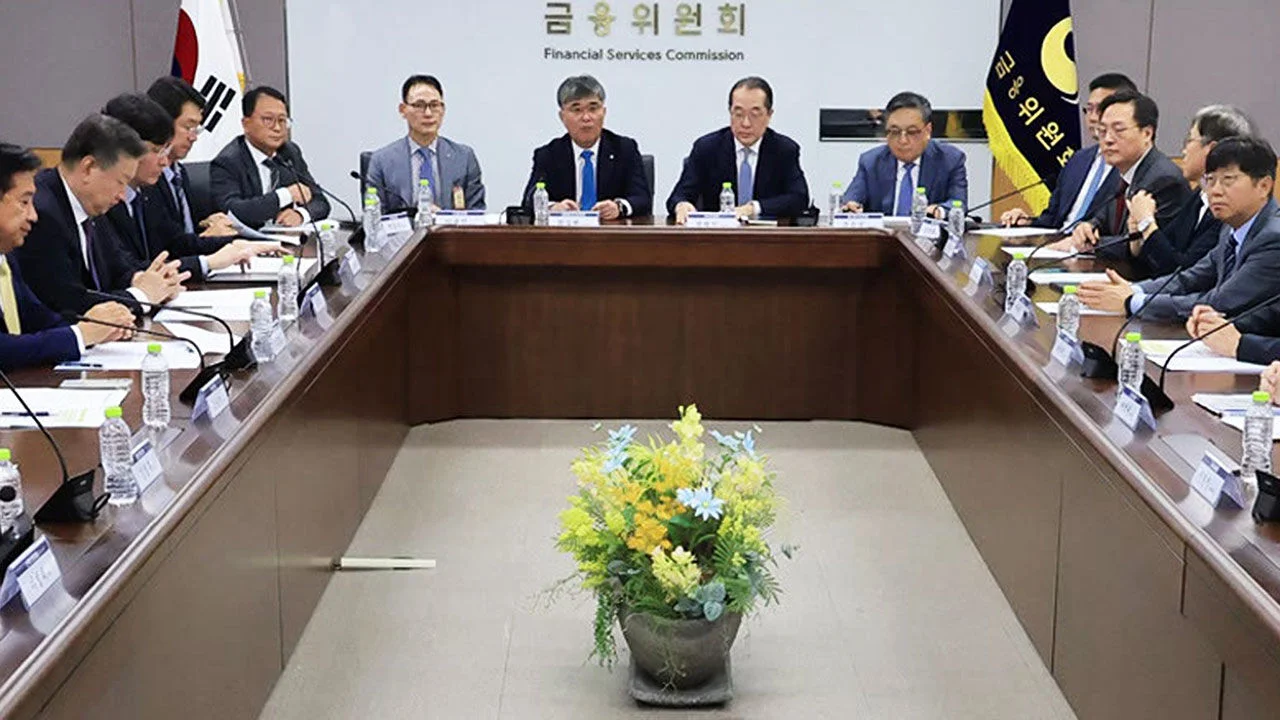
Saldırganın, Çin'de geliştirilen bir yapay zeka ajanının yanı sıra Anthropic'in Claude Code aracını kullandığı belirtildi. Güney Kore polisi, saldırılarla ilgili bu hafta soruşturma başlattı. Cumhurbaşkanı Lee Jae Myung ise olayların ardından sert ve kararlı tedbirler alınması çağrısında bulundu.
CrowdStrike Karşı Tehdit Operasyonlarından Sorumlu Kıdemli Başkan Yardımcısı Adam Meyers, olayın yapay zeka ajanlarının siber saldırılarda nasıl kullanılabildiğini gösterdiğini söyledi.
Meyers, yapay zekanın sağladığı imkânlarla tek bir kişinin çok kısa sürede çok sayıda hedefe saldırabildiğini vurguladı.
Shinhan Bank, geçen hafta yaklaşık 25 bin müşterisinin kişisel verilerinin ele geçirildiğini duyurdu. KB Kookmin Bank ise 119 müşterisinin bilgilerinin sızdırıldığını açıkladı.
Yapay zeka araçlarıyla hedef alındı
CrowdStrike, saldırganın büyük dil modellerinin yanı sıra Çin'de geliştirilen açık kaynaklı sızma testi aracı ARTEX'i de kullandığını bildirdi.
Şirketin raporunda, saldırıların henüz bilinen belirli bir tehdit grubuyla ilişkilendirilmediği, ancak saldırganın Çince konuştuğunun ve mali kazanç amacıyla hareket ettiğinin değerlendirildiği belirtildi. Bu değerlendirmede, Çin menşeli aracın kullanılması ve tespit edilen Çince komutların etkili olduğu kaydedildi.
Rapora göre saldırgan, Claude'dan Güney Kore'ye ait sızdırılmış verilerin nerelerde satıldığını öğrenmesini ve bu verilerin satışının yapıldığı Kore odaklı Telegram gruplarını bulmasını istedi.
Saldırganın başka bir oturumda yapay zeka aracından kendisi için bir güvenlik araştırmacısı özgeçmişi hazırlamasını talep ettiği de belirtildi. Taslakta yer alan Telegram hesabı, yaş, eğitim geçmişi ve Çin'in Guangdong eyaletindeki Maoming şehrine ilişkin ayrıntıların şüphelinin kimliğinin belirlenmesine yardımcı olduğu aktarıldı.
CrowdStrike'ın raporunda yer verilen telefon numarasını arayan bir kişi ise olay hakkında bilgisinin olmadığını söyledi.
Çin Dışişleri Bakanlığı Sözcüsü Mao Ning, konudan haberdar olmadıklarını belirterek Çin'in her türlü siber saldırıya ilkesel olarak karşı çıktığını ve bu tür faaliyetlerle kararlılıkla mücadele ettiğini ifade etti.
Son dönemde yapay zeka ve otonom ajanların siber saldırılarda kullanılmasına ilişkin güvenlik endişeleri artarken, uzmanlar bu teknolojilere karşı gerekli güvenlik önlemlerinin alınması çağrısında bulunuyor.
Reuters
Haberi Hazırlayan
Bu haber hakkında ne düşünüyorsunuz?