Yapay zekâ (YZ) bu sorunları gün yüzüne çıkarınca, küresel siber güvenlikte alarm zilleri çaldırdı.
Güvenlik açıkları, 2000'li yıllardan beri uluslararası alanda web siteleri oluşturmak için kullanılan PHP adlı bir programlama dilinde işletiliyor.
Dünya genelindeki hükümetler ve siber güvenlik kurumları, Çarşamba günü yapılan keşfin yol açtığı olumsuz sonuçları kontrol altına almak için yoğun çaba sarf ediyor ve web sitesi operatörlerini yeni bir acil durum paniğine veya platformlarını çevrimdışı hale getirmeyi düşünmeye çağırdı.
Güvenlik açıklarını ortaya çıkaran şirketlerden biri olan siber güvenlik firması Wiz uzmanları, bu hataları yapay zeka tarafından şimdiye kadar tespit edilen "en ciddi" hatalar olarak nitelendirdi.
Güvenlik açıklarını bulmak için teknolojisi kullanılan OpenAI ise, bu keşfi "son zamanların en etkili güvenlik sorunlarından biri" olarak nitelendirdi.
PHP güvenlik açığı nedir?
Çoğu kişi PHP'yi duymamış olabilir, ancak muhtemelen günlük hayatta onunla etkileşim halindedir.
PHP (Hypertext Preprocessor) kısaltması olan bu dil, çevrimiçi siteler, Vikipedi ve WordPress (bloglar gibi birçok web sitesinin içerik yönetim sistemi) dahil olmak üzere çok sayıda platforma güç vermektedir.
BBC'ye konuşan Gorilla Cyber Security'nin CEO'su Paul Spain, "Wikipedia gibi bir web sitesini ziyaret ettiğinizde, PHP, ihtiyacınız olan bilgileri toplayan ve bunları web üzerinde okuyabileceğiniz şekilde sunan koddur" dedi.
Ancak saldırganların kimlik doğrulaması olmadan etkilenen web sunucularının kontrolünü ele geçirmesine ve hassas verileri çalmasına imkan tanıyan bir güvenlik açığı nedeniyle, PHP üzerine kurulu her şey savunmasız kaldı.
Yapay zeka etkisi
Spain, yapay zekanın bu tür saldırıları daha kolay ve hızlı hale getirebileceğini belirterek, bu güvenlik açığının "milyonlarca" web sitesini etkileyebileceğini tahmin etti.
Adelaide Üniversitesi'nden siber güvenlik araştırmacısı Jill Slay, bilgisayar korsanlarının veya ülkelerin bu güvenlik açığını silah olarak kullanıp web sitelerinden özel verileri ele geçirmesinin "felaket" olacağını söyledi.
Hangi web siteleri etkilendi?
Bu uyarı, oyun platformlarından hükümet portallarına ve çevrimiçi forumlara kadar dünya çapındaki hizmetleri aksattı.
Buna, çevrimiçi ansiklopedi Wikipedia'nın arkasındaki kuruluş olan Wikimedia da dahildir; şirket tedbir amaçlı bazı sistemlerini geçici olarak devre dışı bıraktı.
Finlandiya hükümeti, Edinburgh belediyesi ve BBC siteleri çevrimdışı hale getirilirken, Hollanda siber güvenlik kurumu da web sitesini yayından kaldırdı.
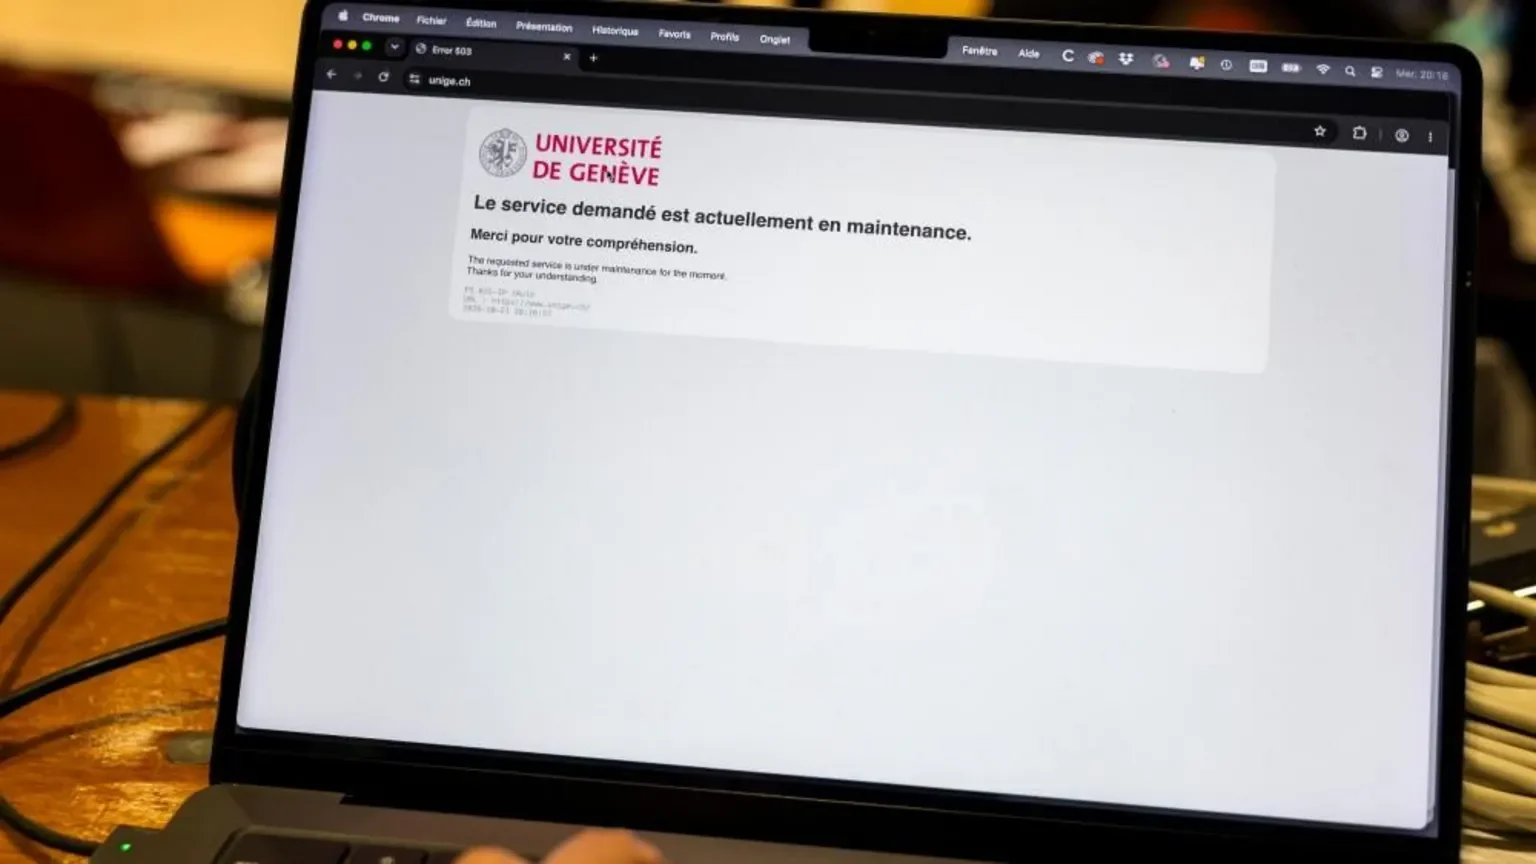
Cenevre Üniversitesi'nin web sitesi gibi bazı web siteleri Çarşamba günü çevrimdışı hale getirildi.
İskoçya'daki belediyeler ve sağlık kurulları da dahil olmak üzere birçok kamu kuruluşu da internet sitelerini çevrimdışı hale getirdi.
Bazı uzmanlar, bu güvenlik açığının özellikle sınırlı güvenlik kaynaklarına sahip küçük kuruluşlara ait, bakımı yetersiz web sitelerini daha büyük risk altına sokabileceği konusunda uyarıyor.
UNSW Sydney'den siber güvenlik araştırmacısı Salil Kanhere, teknik detayların artık kamuoyuna açıklanmasıyla birlikte, önümüzdeki haftalarda bu güvenlik açıklarından yararlanmaya yönelik daha fazla girişimde bulunulmasının muhtemel olduğunu söyledi.
Hatalar ortaya çıktıktan sonra ne oldu?
PHP platformunun geliştiricileri, yazılımlarında yıllardır gizli kalan güvenlik açıklarını gidermek için güncellemeler yayınladı.
Şirket, "Tüm PHP kullanıcılarının derhal güncelleme yapmaları önemle tavsiye edilir" açıklamasını yaptı.
Dünya genelindeki yetkililer ve güvenlik kuruluşları, web sitesi operatörlerine platformlarını güvenli hale getirmeleri yönünde bu uyarıları yineledi.
ABD Ulusal Güvenlik Ajansı, PHP kullanan tüm kuruluşlara, sistemlerini hemen güncelleyemiyorlarsa çevrimdışı duruma getirmeleri gerektiğini belirterek, bu güvenlik açığının bir sistemin veritabanını istismar etmek için "kolay bir yol" sağlayabileceğini ekledi.
Ajans, "Bu riskler, ABD hükümetinin tüm departman ve kurumlarında acil yama yapılmasını gerektirecek kadar ciddidir" dedi.
Birleşik Krallık Ulusal Siber Güvenlik Merkezi de benzer bir tavsiyede bulunarak kuruluşlara "saldırgan tarafından yerleştirilen arka kapıları" kontrol etmelerini söyledi.
AB ülkeleri, Singapur ve Avustralya'daki muadilleri de benzer uyarılar yayınladı.
Japonya Başbakanı Sanae Takaichi, halka açık web sitelerinin PHP ile çalışıp çalışmadığını kontrol etmeleri konusunda çağrıda bulundu.
Takaichi, "Eğer güncellemeleri hızlı bir şekilde uygulamak zor ise, web sitelerini geçici olarak askıya almak ve benzeri önlemler riski azaltmanın etkili bir yolu olarak düşünülebilir," dedi.
Teknoloji şirketleri de sistemlerini koruma altına almak için yarışıyor.
E-ticaret devi Amazon, PHP sorununun kamuoyuna açıklanmasından günler önce birden fazla saldırı girişimine maruz kaldığını söyledi. Potansiyel saldırganların bu güvenlik açığından nasıl haberdar oldukları bilinmiyor.
Yapay zeka zayıf noktaları nasıl buluyor?
Güvenlik açıkları, Calif ve Wiz adlı güvenlik firmalarındaki araştırmacılar tarafından tespit edildi.
Araştırmacılar, kod analiz edebilen ve hataları insanlardan veya eski sistemlerden çok daha hızlı bulabilen gelişmiş yapay zeka araçları kullandılar.
Siber güvelik uzmanı Salil Kanhere, "Modern yazılımlar inanılmaz derecede karmaşık ve bazı güvenlik açıkları yıllarca tespit edilemeden kalabiliyor. Temel sorunlar yeni değildi; değişen şey, onları bulma yeteneğimizdi," dedi.
Keşfe dair ayrıntılar bu hafta internete sızdı; bu durum PHP platformunun geliştiricilerini güvenlik açığı ve bunun büyük ölçeği hakkında acil bir duyuru yapmaya zorladı.
OpenAI, bir blog yazısında, olayın "yapay zekanın güvenlik açıklarını nasıl ortaya çıkarabileceğini" ancak aynı zamanda "saldırganların saldırı araçları ve istismarları hızla geliştirmelerine nasıl yardımcı olabileceğini" de vurguladığını belirtti.
ChatGPT'nin geliştiricisi, PHP platformunun güvenli olup olmadığını kontrol etmek için bir program yayınladığını açıkladı.
Queensland Üniversitesi Siber Araştırma Merkezi'nden Ryan Ko, "Bu açıkların çoğu, geçmişte yazılımların işlevsellik göz önünde bulundurularak değil, güvenlik düşünülerek geliştirilmesinden kaynaklanıyor" dedi.
Güvenlik için neler yapılabilir?
Web sitesi sahiplerine, web sitelerini PHP'nin en son sürümüyle güvence altına almaları çağrısında bulunuluyor.
Spain, PHP yazılım güncellemesinin çoğu teknik ekip için küçük ve rutin bir düzeltme olduğunu söyledi.
ABD Ulusal Güvenlik Ajansı, önümüzdeki haftalarda "artırılmış farkındalık" gösterilmesi ve yazılım tedarikçilerinden gelen güncellemelerin yakından takip edilmesi çağrısında bulundu.
Açıklamada, "Bu sistemlerle ilgili güncellemelerin uygulanmasında dikkatli olmak son derece önemlidir" denildi.
Kanhere, sorumluluğun esas olarak web sitesi operatörlerinde olduğunu ancak kullanıcıların etkilenen hizmetler tarafından yayınlanan güvenlik tavsiyelerine, örneğin şifre değiştirme taleplerine karşı dikkatli olmaları gerektiğini söyledi.
Olayın yarattığı kamuoyu ilgisinden faydalanmaya çalışan kimlik avı mesajlarına karşı dikkatli olunması gerektiği konusunda uyarı yapıldı.
BBC
Haberi Hazırlayan
Bu haber hakkında ne düşünüyorsunuz?